Microsoft Defender XDR
Microsoft 365 Security Insights Security Research Platform

Γεια σου 👋, είμαι ο Δημοσθένης και δεν είμαι bot...

Dimosthenis

Είμαι CIO/CISO στον δεύτερο μεγαλύτερο όμιλο αλευροβιομηχανίας και παραγωγής τροφίμων στην Ελλάδα. Σχεδιάζω και υλοποιώ τη στρατηγική ασφάλειας του οργανισμού πάνω στο Microsoft Security stack, με Microsoft Defender XDR, Entra ID, Intune, Azure security services και Purview, προστατεύοντας ένα πραγματικό IT/OT περιβάλλον παραγωγής υψηλής κρισιμότητας.

Γράφω τεχνικό περιεχόμενο σε βάθος, δοκιμασμένο σε production, για security architects, IT professionals και administrators που διαχειρίζονται αυτές τις πλατφόρμες καθημερινά. Περιλαμβάνει hardening guides, αναλυτικές οδηγίες παραμετροποίησης, real-world detections και τα διδάγματα που φαίνονται μόνο όταν κάτι βγει σε παραγωγή. Στόχος μου είναι να μετατρέπω όσα μαθαίνω προστατεύοντας ένα πραγματικό περιβάλλον σε πρακτική, επαναχρησιμοποιήσιμη γνώση για την ευρύτερη Ελληνική κοινότητα Microsoft Security και μέσα από αναλυτικά άρθρα, hands-on walkthroughs και ανοιχτό διάλογο με συναδέλφους που αντιμετωπίζουν τις ίδιες προκλήσεις.

🆕 Αυτή την εβδομάδα: Microsoft 365 Security: τι άλλαξε (εβδομάδα 46/2026)

Ενημέρωση: Ποια άδεια Microsoft 365 χρειάζομαι για την ΚΥΑ 1689/2025 και την NIS2;

🆕 Νέο εργαλείο: Αποκωδικοποιητής ASR rules: επικόλλησε την έξοδο του Get-MpPreference και δες ποιοι κανόνες του Microsoft Defender προστατεύουν πραγματικά

Επιλέξτε θέμα από το παραπάνω μενού ή ξεκινήστε από τα πιο πρόσφατα άρθρα παρακάτω.

Έρχεται τη Δευτέρα 16/11/2026--ημ. --ώρ. --λεπ. --δευτ.

Microsoft Entra Conditional Access: Ο Πλήρης Οδηγός

Από τις βασικές αρχές στο Enterprise Zero Trust. Μια νέα σειρά 6 άρθρων για το «φανάρι» που αποφασίζει σε κάθε sign-in: Allow, MFA ή Block.

  • 1Θεμελιώδεις έννοιες
  • 2Πολιτικές και μηχανισμοί
  • 3Υλοποίηση στην πράξη
  • 4Advanced Identity Security
  • 5Troubleshooting και monitoring
  • 6Governance και Zero Trust

Πρόσφατα Άρθρα

Προβολή:
Weekly Security Update: εβδομαδιαία ενημέρωση για το Microsoft 365 Security
2026-11-13 Security Operations & XDR

Microsoft 365 Security: τι άλλαξε (εβδομάδα 46/2026)

Από τις αρχές Δεκεμβρίου μια πολιτική του Defender for Office 365 με users, groups και domains θα καλύπτει όποιον ταιριάζει σε ένα από αυτά, όχι σε όλα. Οι υπάρχουσες πολιτικές αλλάζουν την πρώτη φορά που τις επεξεργάζεσαι.

Microsoft Defender for Office 365 Microsoft Defender XDR Microsoft Sentinel
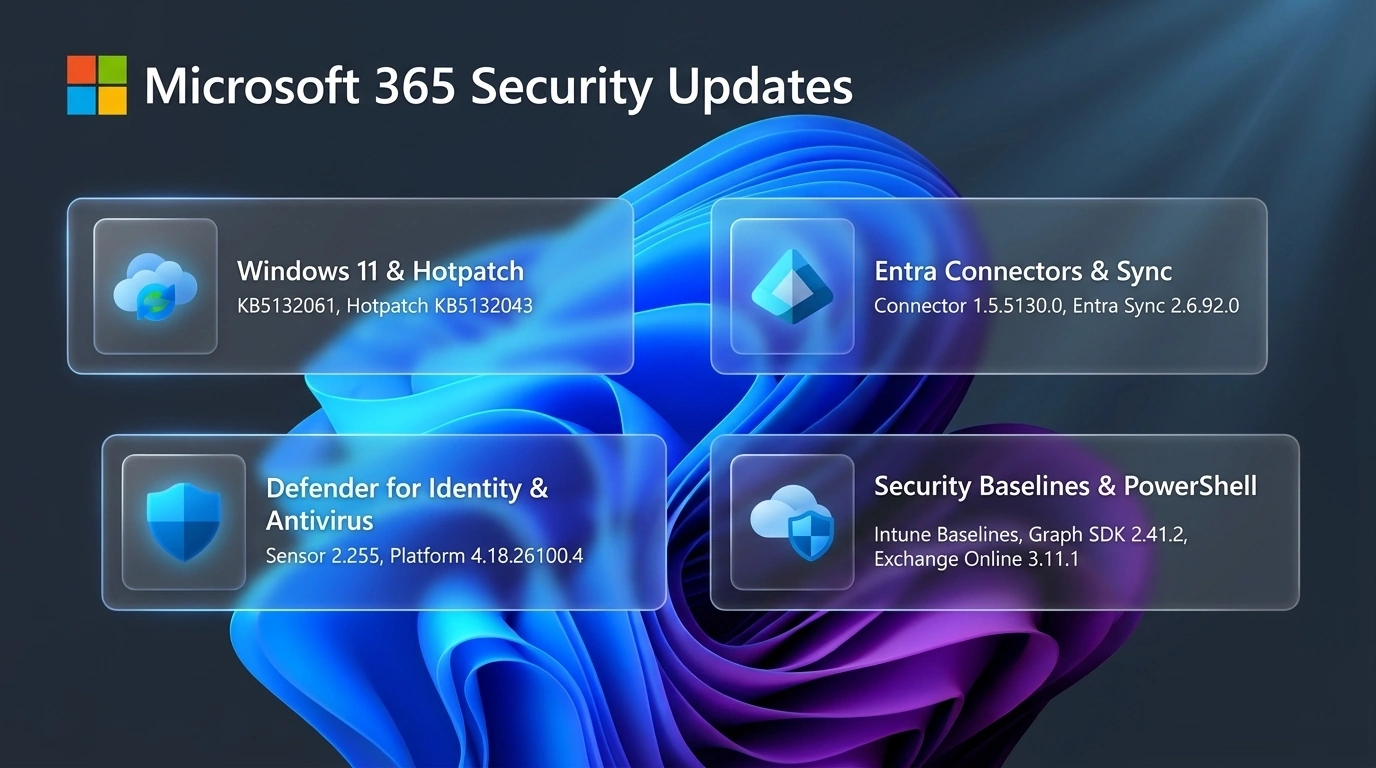
Microsoft 365 Security Updates: Windows 11 και Hotpatch, Entra connectors και Sync, Defender for Identity και Antivirus, Security Baselines και PowerShell, με τις τρέχουσες εκδόσεις τους
2026-11-12 GRC & Compliance

Εκδόσεις Microsoft 365 Security: τι νέο βγήκε και τι πρέπει να ενημερώσεις

Τα περισσότερα εργαλεία του Microsoft 365 Security ενημερώνονται μόνα τους στο cloud. Δεν ισχύει το ίδιο για όσα τρέχουν στους δικούς σου servers και στις δικές σου συσκευές: connectors, agents, sensors, clients και PowerShell modules. Κάποια ενημερώνονται αυτόματα, άλλα μόνο αν τα κατεβάσεις εσύ. Εδώ βλέπεις την τρέχουσα έκδοση του καθενός, τι αλλάζει στα Ελληνικά και πώς φτάνει η ενημέρωση. Η σελίδα ελέγχεται κάθε Κυριακή βράδυ, ώστε τη Δευτέρα το πρωί να ξέρεις τι πρέπει να κάνεις.

Patch Management Microsoft Entra Global Secure Access
Διοικητικό Συμβούλιο σε αίθουσα συνεδριάσεων εξετάζει τη διακυβέρνηση της κυβερνοασφάλειας
2026-11-11 GRC & Compliance

Ν.5160/2024 και ΚΥΑ 1689/2025: τι πρέπει να ξέρει η Διοίκηση

Ο Ν.5160/2024 δεν βάζει την κυβερνοασφάλεια μόνο στο τμήμα IT. Βάζει τη Διοίκηση να εγκρίνει τα μέτρα, να εποπτεύει την εφαρμογή τους και να απαντά για τις παραβάσεις. Ένας οδηγός χωρίς τεχνική ορολογία, γραμμένος για όσους υπογράφουν.

GRC Cyber GRC Governance
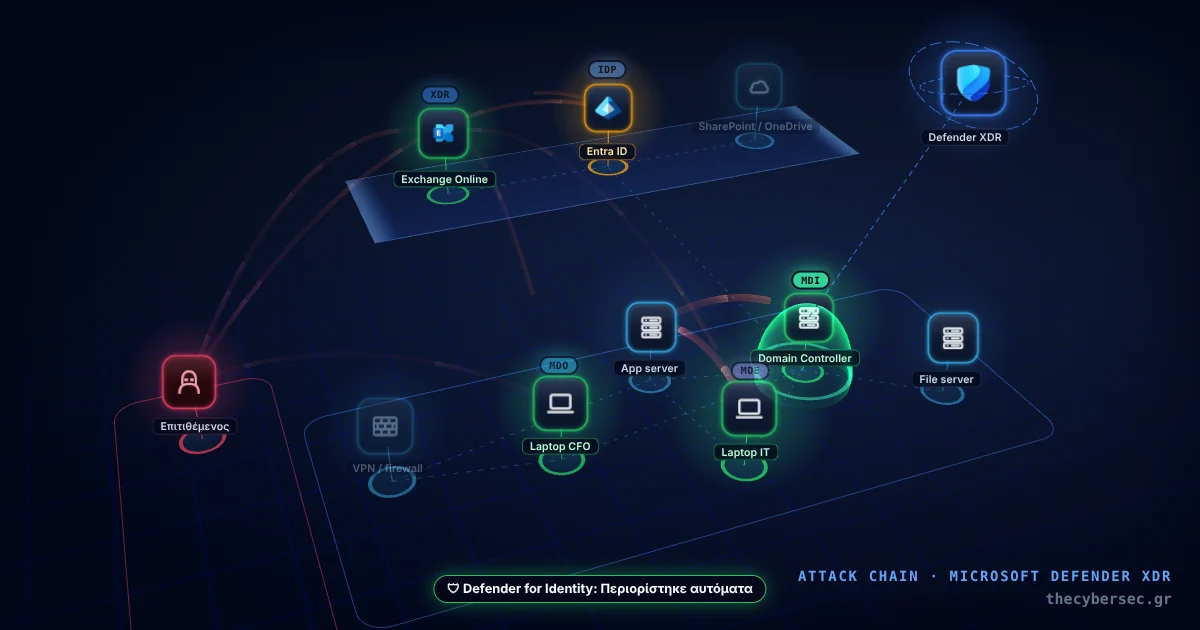
Η αλυσίδα μιας επίθεσης σε 3D μέσα σε εικονική εταιρεία, με τα προϊόντα του Microsoft Defender σε κάθε βήμα
2026-11-11 Security Operations & XDR

Η αλυσίδα μιας επίθεσης σε 3D: πού τη σταματά το Microsoft Defender

Μια διαδραστική 3D εικονική εταιρεία με τρία σενάρια επίθεσης: AiTM που καταλήγει σε απάτη BEC και ransomware, παραβιασμένος προμηθευτής, ευπάθεια στο VPN. Γυρνάς τον διακόπτη «Με / Χωρίς Defender» και βλέπεις σε ποιο βήμα κόβεται η αλυσίδα, ποιο προϊόν την κόβει και τι ζητούν η ΚΥΑ 1689/2025, η NIS2, το ISO 27001 και ο GDPR.

Microsoft Defender XDR Microsoft Defender for Office 365 Microsoft Defender for Endpoint
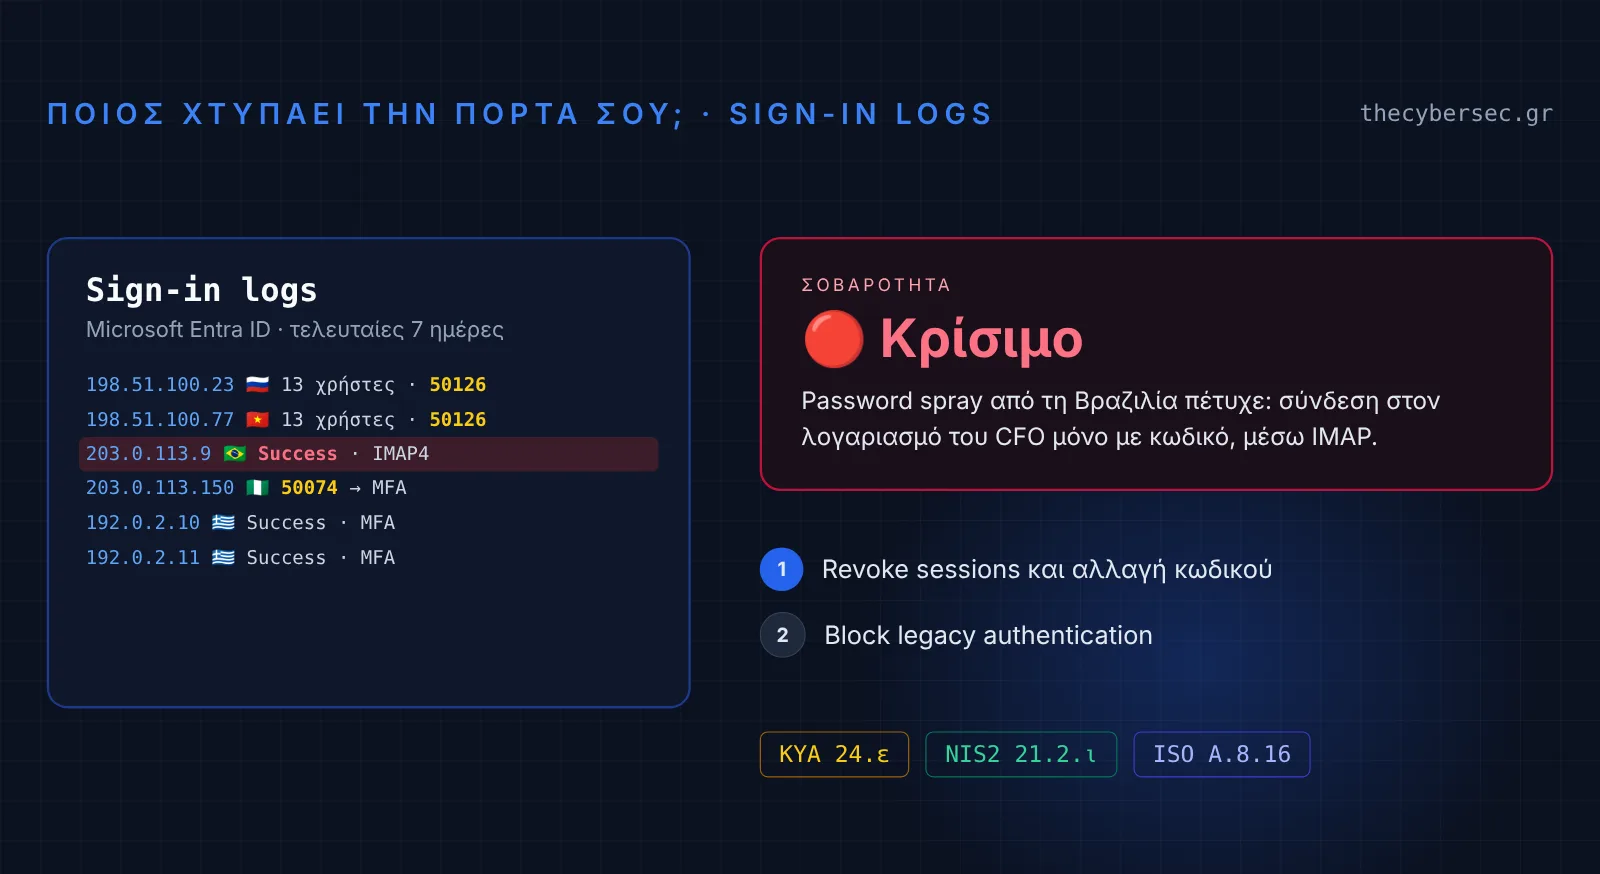
Sign-in logs με password spray από Ρωσία και Βιετνάμ και επιτυχημένη σύνδεση από Βραζιλία μέσω IMAP, και δίπλα η σοβαρότητα «Κρίσιμο» με τα βήματα αποκατάστασης
2026-11-14 Identity & Access

Ποιος χτυπάει την πόρτα σου; Έλεγχος των sign-in logs του Microsoft Entra ID

Κάθε μέρα, κάποιος κάπου στον κόσμο δοκιμάζει κωδικούς στο Microsoft 365 σου. Τις περισσότερες φορές αποτυγχάνει και δεν το μαθαίνεις ποτέ, γιατί κανείς δεν ανοίγει τα sign-in logs. Μερικές φορές όμως πετυχαίνει, ή φτάνει ένα βήμα πριν: ο κωδικός πέρασε και τον σταμάτησε μόνο το MFA. Το εργαλείο αυτό σου δείχνει σε μισό λεπτό ποιος χτυπά την πόρτα σου, από πού, και πόσο κοντά έφτασε. Κατεβάζεις τα logs από το Microsoft Entra admin center, χωρίς PowerShell και χωρίς ειδική άδεια, και τα σύρεις εδώ. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα».

Microsoft Entra ID Sign-in Logs Password Spray
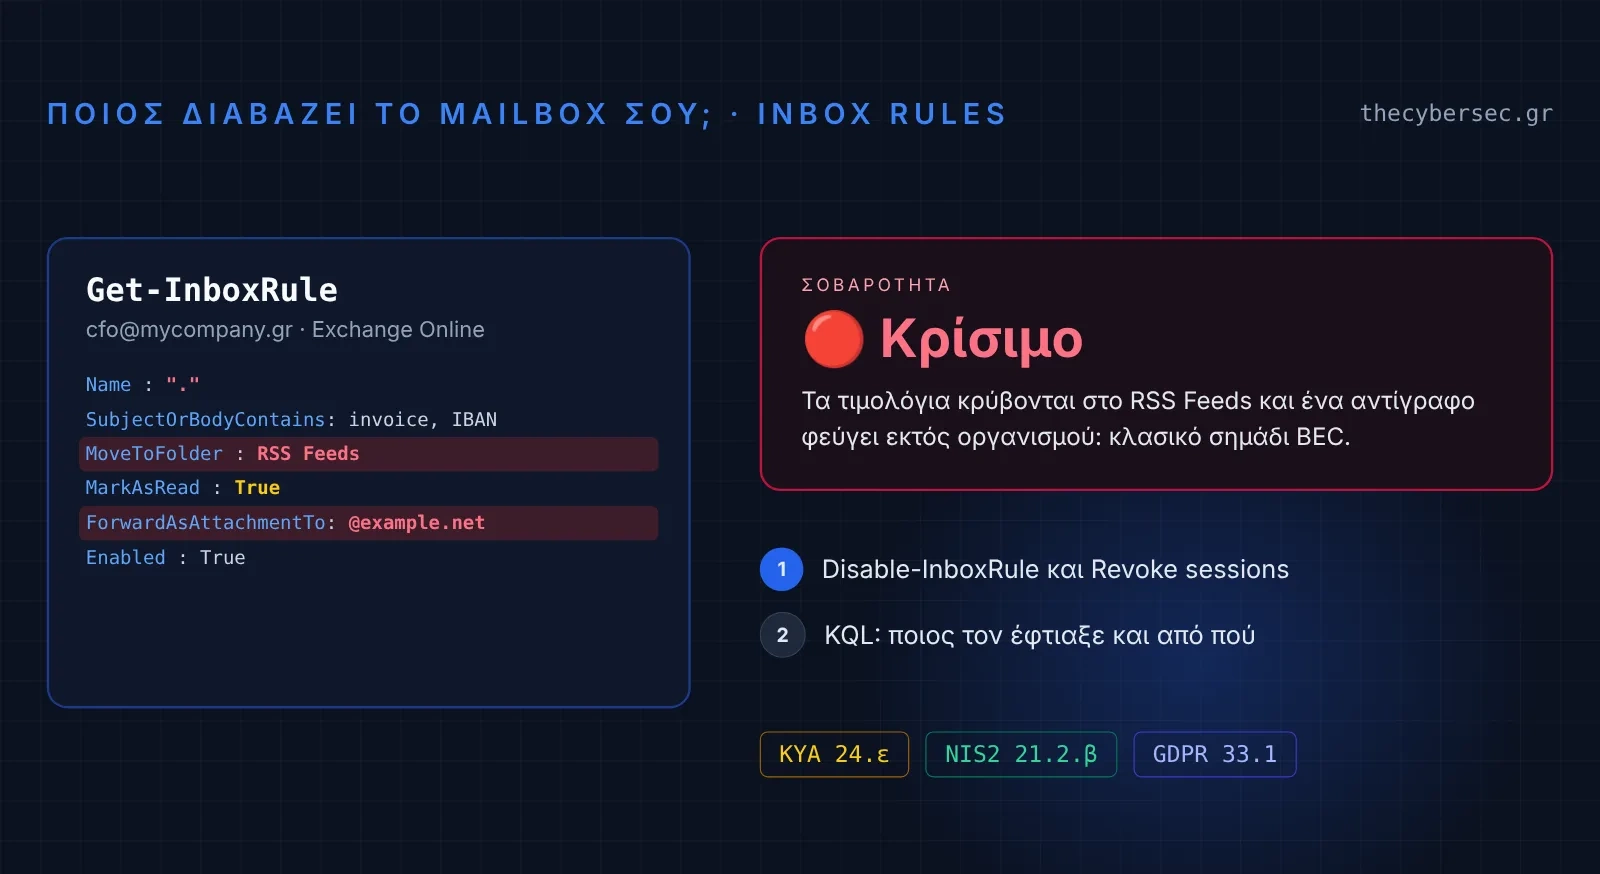
Ένας inbox rule με όνομα «.» μετακινεί τα τιμολόγια στον φάκελο RSS Feeds, και δίπλα η σοβαρότητα «Κρίσιμο» με τα βήματα αποκατάστασης
2026-11-14 Email & Collaboration

Ποιος διαβάζει το mailbox σου; Έλεγχος inbox rules και προώθησης στο Exchange Online

Σε σχεδόν κάθε περιστατικό BEC, το πρώτο που κάνει ο επιτιθέμενος μόλις μπει σε ένα mailbox είναι να φτιάξει έναν inbox rule. Τα τιμολόγια πάνε στον φάκελο RSS Feeds, οι απαντήσεις του προμηθευτή σβήνονται, κι ένα αντίγραφο κάθε μηνύματος φεύγει σε μια διεύθυνση Gmail. Ο χρήστης δεν βλέπει τίποτα, και ο κανόνας συνεχίζει να δουλεύει ακόμα κι αφού αλλάξει ο κωδικός. Το εργαλείο αυτό ελέγχει όλα τα mailboxes του οργανισμού σου με μία κίνηση. Τρέχεις ένα script, ανεβάζεις το αρχείο, και βλέπεις ποιος κανόνας είναι ύποπτος, γιατί, και τι κάνεις τώρα. Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα».

BEC Inbox Rules Exchange Online
Enterprise Mobility + Security, E3 και E5
2026-11-07 GRC & Compliance

Enterprise Mobility + Security: E3 και E5, και πότε αξίζει πραγματικά να το αγοράσεις

Το Enterprise Mobility + Security με απλά λόγια. EMS E3 και EMS E5 δίπλα-δίπλα: διαχείριση ταυτοτήτων και πρόσβασης, διαχείριση τερματικών, προστασία πληροφοριών, ασφάλεια με βάση την ταυτότητα. Πότε το πακέτο EMS είναι η σωστή επιλογή σε σύγκριση με το Microsoft 365 E3, E5 ή E7.

Enterprise Mobility + Security Microsoft 365 Licensing Microsoft Entra ID
Weekly Security Update: εβδομαδιαία ενημέρωση για το Microsoft 365 Security
2026-11-06 Security Operations & XDR

Microsoft 365 Security: τι άλλαξε (εβδομάδα 45/2026)

Από τον Δεκέμβριο η Microsoft περνά αυτόματα τα tenants με Defender for Office 365 Plan 2 στο Defender RBAC. Έχεις έως τις 2 Δεκεμβρίου να ελέγξεις τους ρόλους που εισάγονται.

Microsoft Defender XDR Microsoft Defender for Office 365 Microsoft Defender for Cloud
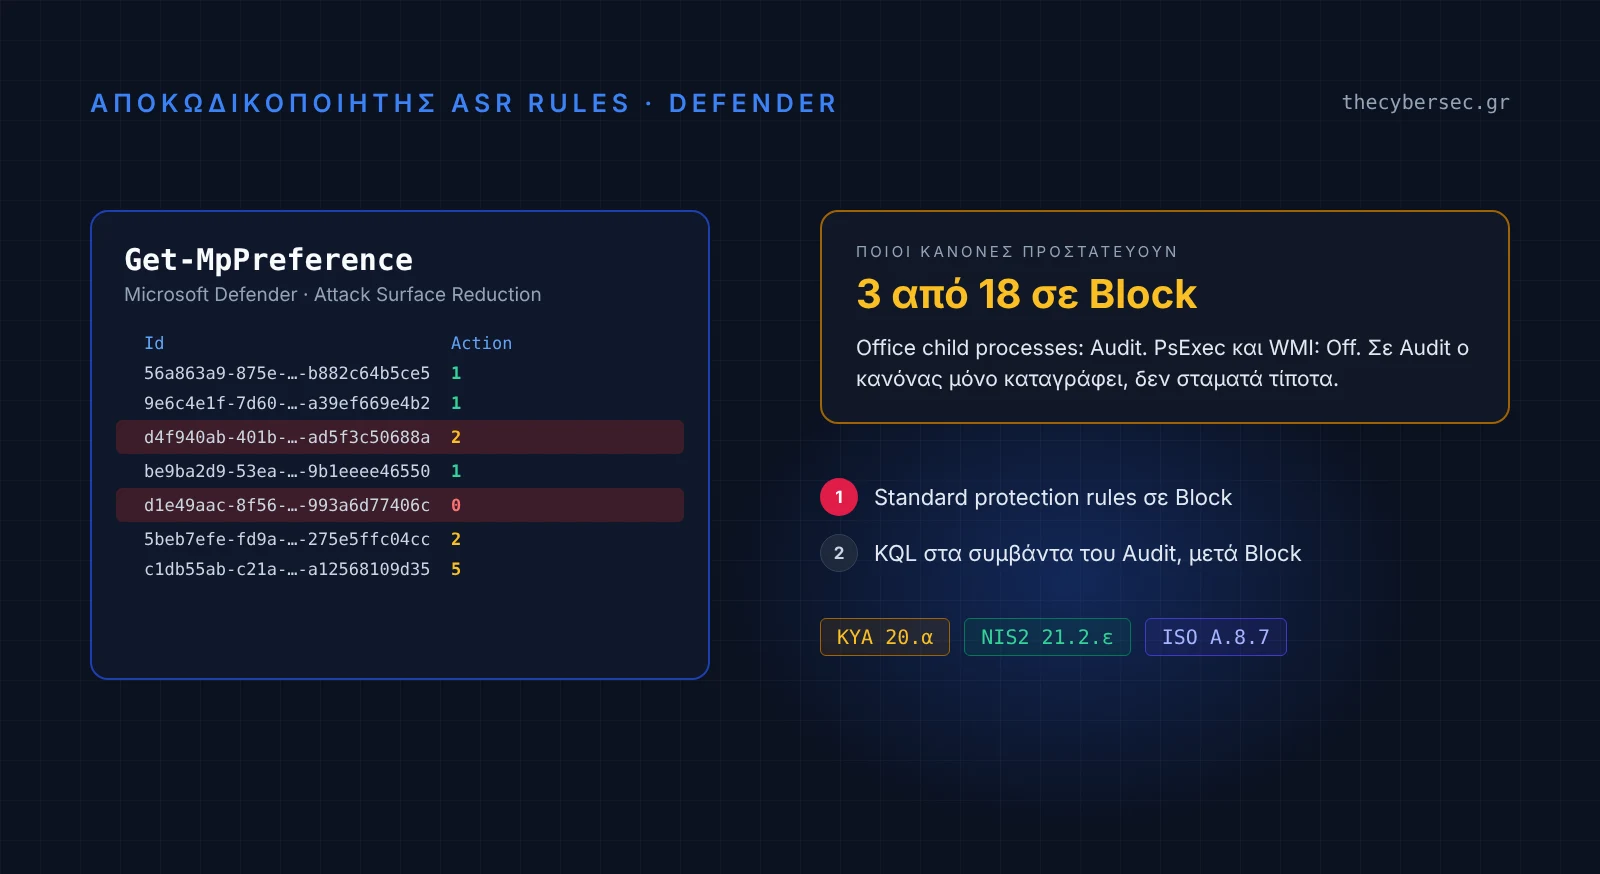
Η έξοδος του Get-MpPreference με GUID και τιμές, και δίπλα οι κανόνες ASR με όνομα και κατάσταση Block, Audit ή Off
2026-11-02 Endpoint & Device

Αποκωδικοποιητής ASR rules: ποιοι κανόνες του Microsoft Defender προστατεύουν τη συσκευή σου

Τρέχεις Get-MpPreference και βλέπεις μια σειρά από GUID και αριθμούς. Ποιος κανόνας είναι ο d4f940ab-…; Το 2 σημαίνει ότι προστατεύει ή όχι; Επικόλλησε εδώ την έξοδο και δες κάθε κανόνα με το όνομά του, την κατάστασή του, τι κάνει, και τι κάνεις εσύ τώρα. Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα». Microsoft Defender · Attack Surface Reduction · Get-MpPreference 🔒 Ό,τι επικολλάς δεν φεύγει από τον υπολογιστή σου Η ανάλυση γίνεται μόνο μέσα στον browser σου. Το κείμενο δεν στέλνεται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύεται. Λεπτομέρειες στην Πολιτική απορρήτου. 1. Τρέξε στη συσκευή, σε PowerShell (σαν Administrator) Η εντολή βασίζεται σε αυτή της Microsoft και δείχνει κάθε κανόνα με την κατάστασή του. Δεν αλλάζει τίποτα. Αν η συσκευή δεν έχει κανέναν κανόνα, γράφει «No ASR rules configured». Αν θες και τις εξαιρέσεις, τρέξε σκέτο Get-MpPreference και επικόλλησε όλη την έξοδο. $p = Get-MpPreference; if (-not $p.AttackSurfaceReductionRules_Ids) { 'No ASR rules configured' } else { 0..($p.AttackSurfaceReductionRules_Ids.Count-1) | % { [pscustomobject]@{Id=$p.AttackSurfaceReductionRules_Ids[$_];Action=$p.AttackSurfaceReductionRules_Actions[$_]} } | Format-Table -AutoSize } Αντιγραφή εντολής 2. Επικόλλησε την έξοδο. Δέχεται και την έξοδο του reg query και την τιμή OMA-URI του Intune (GUID=1|GUID=2). Πληροφορίες για τη συσκευή Η συσκευή έχει ενεργό LSA protection ή Credential Guard Οι συσκευές διαχειρίζονται και με Configuration Manager Η συσκευή είναι Exchange server Τι λένε; Δοκίμασε με παράδειγμα Καθαρισμός Αντιγραφή σύνοψης για το ticket Η εντολή δείχνει τι ισχύει στη συγκεκριμένη συσκευή. Για να δεις από πού ήρθε κάθε ρύθμιση (Intune, Group Policy, PowerShell), άνοιξε τη συσκευή στο Microsoft Defender portal, στην καρτέλα Effective settings. Η προτεινόμενη σειρά ενεργοποίησης είναι πρόταση του thecybersec.gr, με βάση την τεκμηρίωση της Microsoft. Το εργαλείο χρειάζεται JavaScript.

Microsoft Defender for Endpoint Attack Surface Reduction Microsoft Intune
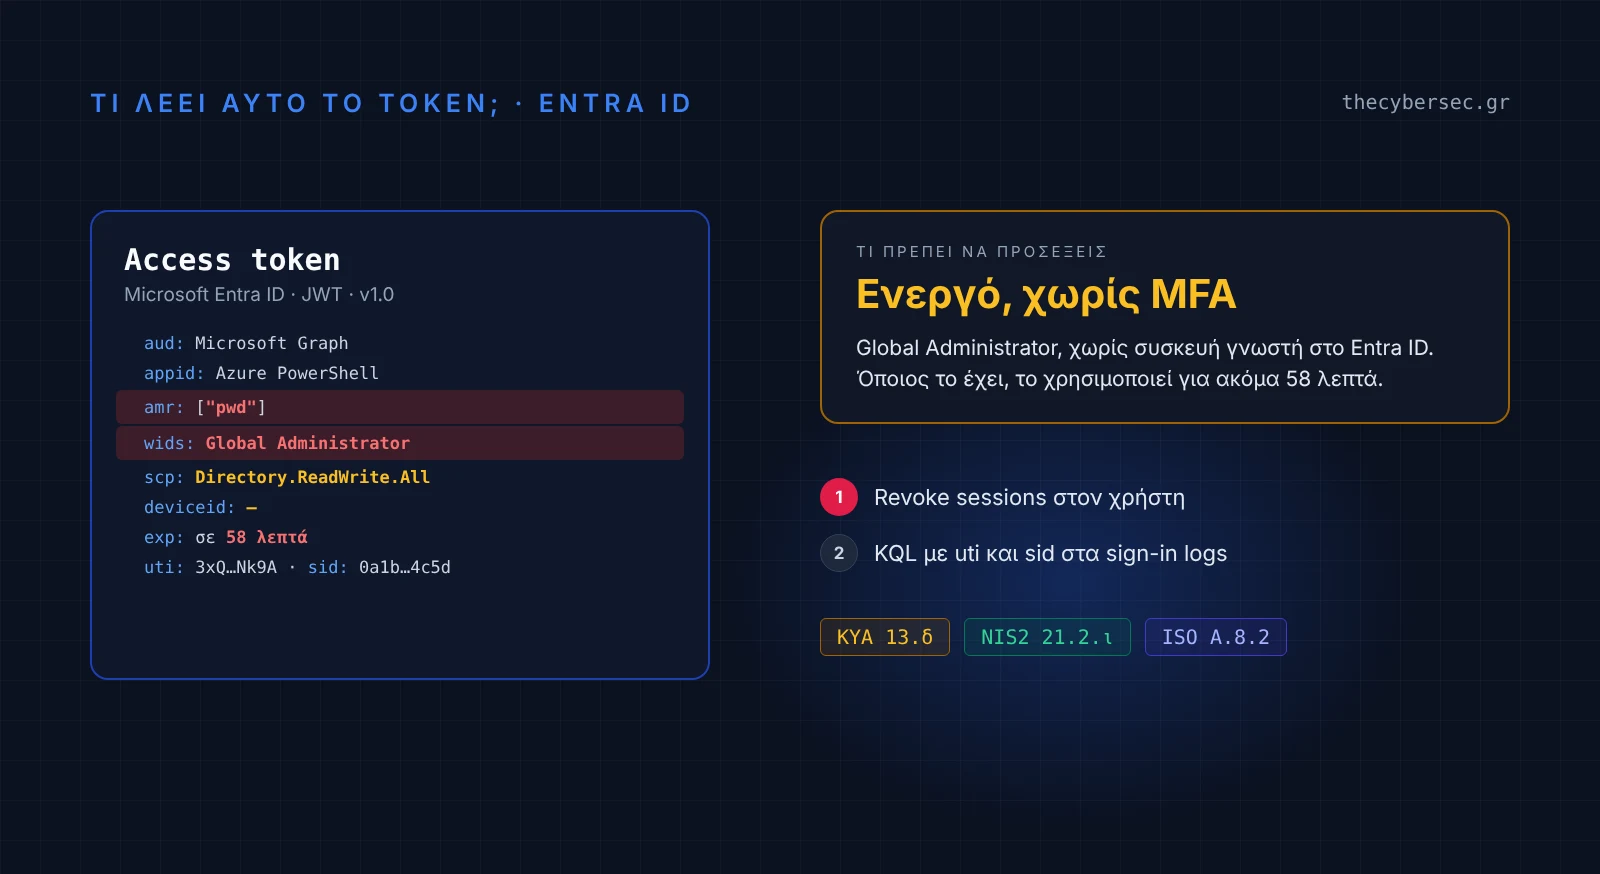
Ένα access token του Entra ID και, δίπλα, η ερμηνεία του στα Ελληνικά: ποιος, ποια εφαρμογή, αν πέρασε MFA και πόσο ακόμα ισχύει
2026-11-02 Identity & Access

Τι λέει αυτό το token; Αποκωδικοποίηση access token του Microsoft Entra ID στα Ελληνικά

Βρήκες ένα token σε log, σε ένα script, στο Network tab του browser ή στα στοιχεία ενός περιστατικού. Επικόλλησέ το εδώ και δες στα Ελληνικά ποιος είναι ο χρήστης, ποια εφαρμογή το ζήτησε, για ποιον πόρο, αν πέρασε MFA, τι ρόλους και δικαιώματα έχει, και πόσο ακόμα ισχύει. Δεν χρειάζεται εγγραφή, ούτε πρόσβαση στο tenant σου. Αν θέλεις πρώτα να δεις πώς δουλεύει, πάτησε «Δοκίμασε με παράδειγμα». Microsoft Entra ID · access token · ID token · JWT 🔒 Το token δεν φεύγει από τον υπολογιστή σου Η αποκωδικοποίηση γίνεται μόνο μέσα στον browser σου. Το token δεν στέλνεται σε κανέναν server, ούτε στο thecybersec.gr, και δεν αποθηκεύεται. Λεπτομέρειες στην Πολιτική απορρήτου. ⚠️ Ένα ενεργό token είναι κλειδί Όποιος έχει ένα access token που δεν έχει λήξει, μπορεί να το χρησιμοποιήσει. Για να το διαβάσεις εδώ, δεν χρειάζεται η υπογραφή: μπορείς να σβήσεις ό,τι υπάρχει μετά τη δεύτερη τελεία. Μην επικολλάς ενεργά tokens σε εργαλεία που στέλνουν το κείμενο σε server. Επικόλλησε το token, ή ολόκληρη την κεφαλίδα Authorization: Bearer …, ή την απάντηση JSON που το περιέχει Τι λέει; Δοκίμασε με παράδειγμα Καθαρισμός Με μια ματιά Τι πρέπει να προσέξεις Όλα τα claims, με την ερμηνεία τους Αντιγραφή για το ticket (χωρίς το token) Το εργαλείο διαβάζει το περιεχόμενο του token. Δεν ελέγχει την υπογραφή, άρα δεν αποδεικνύει ότι το token είναι γνήσιο ή ότι δεν έχει ανακληθεί. Η ερμηνεία βασίζεται στην τεκμηρίωση της Microsoft. Τα claims που δεν είναι τεκμηριωμένα εμφανίζονται χωρίς ερμηνεία. Το εργαλείο χρειάζεται JavaScript.

Microsoft Entra ID Conditional Access Token Theft